Amaçları etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

18 Mart 2016 Cuma

Kontrol Öz Değerlendirme

Kontrol Öz Değerlendirme


  1. İç Denetçinin CSA ‘daki rolu?
CSA’da iç denetçi risk ve kontrollerdeki yetersizliklerin belirlenmesi, değerlendirilmesi ve iyileştirilmesinde çalışanlara rehberlik eden bir kolaylaştırıcı(facilitator) olarak hareket etmektedir. Yönetim kendi değerlendiriyor. İç denetçi bu risk yada değil diyor. Kolaylaştırıcı olarak CSA ya eleman sağlanması bir miktar denetim kaynağı gerektirmesine rağmen İç Denetim faaliyeti bunun sonucunda daha az zaman ve çaba harcayarak kontrol prosedürleri hakkında bilgi toplamış olacak ve bazı testleri yapmasına da gerek kalmayacaktır.
Suistimal Belirtileri - İç Denetçinin Rolü
Denetçi ihlaller meydana geldiği zaman bu ihlalleri tespit edebilme bilgi ve becerisine sahip olmalıdır.
Denetçi önemli bir kontrol zayıflığı ile karşılaştığında, uygun testleri yaparak bu zayıflığın suistimalle sonuçlanıp sonuçlanmadığı araştırmalıdır.
İç denetçiler suistimalleri tespit ettiklerinde yetkili otoriteye bildirmek ve olası suitimallere karşı ilave inceleme ihtiyacını değerlendirmekle sorumludurlar.
Organizasyondaki suistimaller ve ve diğer hileli davranışlara karşı en önemli caydırıcı unsur etkili ve önleyici bir kontrol sistemidir.

  1. CSA Nedir? :
Kontrol Öz Değerlendirme (CSA) çalışması, kurum yöneticilerinden, çalışanlarından ve iç denetçilerden oluşan bir grubun Kurumun risk yönetimi ve kontrol süreçlerinin yeterliliğini değerlendirdiği bir metodolojidir. Söz konusu yöntem bir denetim aracı olarak da değerlendirilebilmekle beraber aslında yönetimin sorumluluğunda olan bir araçtır. Uygulamada bu yöntem üst yönetim, orta kademe yöneticiler, çalışma ekipleri ve iç denetçiler tarafından kullanılmaktadır.
IIA tarafından kontrol öz değerlendirme şöyle tanımlanmıştır; «CSA İç kontrolün etkinliğinin incelendiği ve değerlendirildiği bir süreçtir. Amacı, gerçekleştirilmek istenen iş hedeflerine makul güvence sağlamaktır» Kontrol Öz Değerlendirme, 1987 yılında Kanada’da iç denetçilere kılavuzluk edecek yeni bir yaklaşım olarak geliştirilmiştir.

  1. CSA’nın Amaçları Nedir? :
    1. Risk faktörleri ve etkilerini tespit etmek,
    2. Riskleri azaltan ve yöneten kontrol süreçlerini değerlendirmek,
    3. Riskleri kabul edilebilir seviyeye indirecek aksiyon planları geliştirmek,
    4. Kurum hedeflerinin gerçekleşmesine yardımcı olmak.

  1. CSA’nın Faydaları Nedir?
Risk ve kontrol yönetiminde iyileşme sağlayan bilginin iletimini ve toplanmasını kolaylaştırır, İşbirliği ve paylaşımın sağlanmasını teşvik eder, Daha açık ve paylaşılan bir kurum kültürünün oluşturulmasında yöneticiye yardımcı olur, Yönetime hedeflerine ulaşmada yardımcı olur.

  1. CSA’nın Çıktıları Nelerdir?
  • Organizasyonun hedef-risk-kontrol altyapısı daha iyi bir izleme ve sürekli gelişmeye tabi olacaktır.
  • Risklerle ilgili kontrol süreçleri ve risklerin değerlendirilmesi konusunda personel eğitilecek ve uzmanlaşacaktır.
  • Informal (soft) kontroller (kurum kültürü, iş ahlakı gibi) daha kolay tespit edilecek ve değerlendirilecektir.
  • Risk ve kontrol süreçlerine sahiplik, çalışanları motive edecek bu durum, düzeltici aksiyonların zamanında ve etkili bir şekilde gerçekleştirilmesini sağlayacaktır. Kontrolün başarılı bir şekilde işlememesi kontrol riskidir.
  • İç denetçiler süreçler hakkına bilgi sahibi olacaklardır.
  • Elde edilen bilgiler iç denetimin etkinliğini artıracaktır.
  • Yönetimin sorumluluğunu daha çok vurgulayacaktır.

  1. CSA’da Kritik Başarı Faktörleri ?  
CSA’nın organizasyon için uygun bir metot olup olmadığı önceden değerlendirilmelidir. CSA uygulaması için önceden açık/net hedefler belirlenmelidir. CSA sonucunda ortaya çıkması planlanan beklentiler/ürünler önceden tanımlanmalıdır. Üst yönetim süreci desteklemelidir. Katılımcılar süreci kabul etmeli ve desteklemelidir.
Süreçte doğru kişiler yer almalıdır. Çalışanlar kendi düşüncelerinin dinleneceğine gerçekten inanmalı ve cezalandırma korkusu veya işlerini kaybetme korkusu olmaksızın fikirlerini rahatça ileri sürebilmelidir. Kolaylaştırıcı uygun şekilde eğitim almış olmalı, karmaşıklıkları önceden hissedebilmeli, çalıştaydaki kişileri ve grubu iyi yönetebilmelidir. CSA’nın ne yapıp ne yapmadığını çalışanlar anlamalı ve kabul etmelidir.
Çalışanların değişikliğe karşı isteksizlikleri kaldırılmaya çalışılmalı ve CSA benimsetilmelidir. Risk ve kontrollerin yönetiminde çalışanlar ve yönetim kendi sorumluluklarını kabul etmelidir. CSA dürüst ve içten fikirlerin ortaya çıkmasını sağlamalıdır. CSA kurumsal hedeflere ulaşılamamasının temel nedenlerini tespit edebilmeli ve bunu değerleyebilmelidir.


  1. CSA’nın İç Denetime Faydaları? :
İnformal ve soft kontrolleri test etme imkanı sağlar, İç Denetim biriminin rolünü arttırır, İç Denetçilerin motivasyonunu arttırır, Yüksek riskli alanlara yönelimi arttırır, Denetim kaynaklarının daha etkili kullanılmasını sağlar.

  1. İç Denetçinin CSA’daki Rolu ve Sınırları
CSA, işleri gerçekleştiren personel tarafından kontrol ve risklerin değerlendirilmesini önermektedir. Bu yaklaşım risk ve kontrollerin değerlendirilmesinde geleneksel metottan farklıdır. CSA’da iç denetçi risk ve kontrollerdeki yetersizliklerin belirlenmesi, değerlendirilmesi ve iyileştirilmesinde çalışanlara rehberlik eden bir kolaylaştırıcı(facilitator) olarak hareket etmektedir. Kolaylaştırıcı olarak CSA ya eleman sağlanması bir miktar denetim kaynağı gerektirmesine rağmen İç Denetim faaliyeti bunun sonucunda daha az zaman ve çaba harcayarak kontrol prosedürleri hakkında bilgi toplamış olacak ve bazı testleri yapmasına da gerek kalmayacaktır.

Sorumluluklar
Geleneksel Yaklaşım
CSA Yaklaşımı
İşletme hedeflerinin belirlenmesi
Yönetim
Yönetim
Risklerin değerlendirilmesi
Yönetim/Denetçiler
Yönetim
İç kontrollerin yeterliliği
Yönetim
Yönetim
Risk ve kontrollerin değerlendirilmesi
Denetçiler
Çalışma Grubu
Raporlama
Denetçiler
Çalışma Grubu
Risk ve kontrollere ilişkin değerlendirmenin doğrulanması
Denetçiler
Denetçiler
Kullanılan hedefler
Denetimin
Yönetimin

  1. CSA Kullanımının Uygun Olmadığı Durumlar
  1. CSA grubu üyeleri ve anket katılımcıları yapılan iş veya incelenen durum konusunda yeterli bilgi sahibi değilse,
  2. Çalışanların yeni olduğu işletmelerde,
  3. Kurum kültürü uygulamayı desteklemiyor, grup çalışması sonuçlarına yönetim önem vermiyorsa,
  4. Kontrol öz değerlendirme uygulaması konusunda çalışanlar yeterli yetenek ve kaynağa sahip değilse, kontrol öz değerlendirme uygulanmamalıdır.

  1. CSA Uygulamasında Yaklaşımlar
    1. IIA’ye göre Kurumlar aşağıda sıralanan 3 temel CSA şekliden birini veya birkaçının birleşimini uygulayabilirler.
      1. Kolaylaştırılmış Takım Çalıştay;  Hedef Bazlı Format Risk Bazlı Format Kontrol Bazlı Format Süreç Bazlı Format
      2. Anketler
      3. Yönetimce Oluşturulmuş Analiz

  1. Suistimal Belirtileri ve Farkındalık :
CSA, suistimal göstergesi olan bazı riskler ile kontrol zayıflıklarını kapsamayabilir. Ancak, iç denetçilerin dolandırıcılık göstergeleri hakkında yeterli bilgiye sahip olma sorumluluğu vardır.
    1. Suistimal Belirtileri – Kişilik Özellikleri
      1. Önemli davranış değişiklikleri,
      2. Denetçilere karşı düşmanca davranış,
      3. Ofisten uzak kalmama isteği (tatile çıkmama, fazla çalışma vb)
      4. Kişisel problemler veya borçlar,
      5. Harcama alışkanlıkları veya yaşam stilinde değişiklik.
    1. Suistimal Belirtileri – Organizasyon Özellikleri
      1. Zayıf iç kontroller,
      2. Yetersiz denetleyici incelemeler,
      3. Uygunsuz görevler ayrılığı,
      4. Etik olmayan liderlik,
      5. Dolandırıcılık politikası eksikliği,
      6. Etkili iç denetim fonksiyonu eksikliği.

    1. Suistimal Belirtileri - İç Denetçinin Rolü
Denetçi ihlaller meydana geldiği zaman bu ihlalleri tespit edebilme bilgi ve becerisine sahip olmalıdır. Denetçi önemli bir kontrol zayıflığı ile karşılaştığında, uygun testleri yaparak bu zayıflığın suistimalle sonuçlanıp sonuçlanmadığı araştırmalıdır. İç denetçiler suistimalleri tespit ettiklerinde yetkili otoriteye bildirmek ve olası suitimallere karşı ilave inceleme ihtiyacını değerlendirmekle sorumludurlar. Organizasyondaki suistimaller ve ve diğer hileli davranışlara karşı en önemli caydırıcı unsur etkili ve önleyici bir kontrol sistemidir.
    1. Suistimal Belirtileri - İç Denetçinin Rolü
      1. Soruşturmanın kapsamı ve kimleri içerdiği tespit edilmelidir.
      2. Soruşturma ekibi için gerekli olan bilgi ve beceri belirlenmelidir.
      3. Uygun soruşturma prosedürleri planlanmalıdır.
      4. Soruşturma aktiviteleri uyumlu olmalıdır.
      5. Gerekli ise idari ve hukuki personel ile diğer uzmanlar birlikte koordineli olarak çalışmalıdır.
      6. Toplanan kanıtların korunması, çapraz kontrolü ve belgelenmesi ile ilgili tüm standartlara uyulması sağlanmalıdır.

  1. İç Hedeflerin Başarılması İçin Riskler ve Kontroller:
Hedefler, organizasyonca misyon, vizyon ve değerler olarak ifade edilen organizasyonun istek ve amaçlarını gerçekleştirmek için ulaşılmak istenen sonuçlardır. Gerekli aktivitelerin planlanabilmesi için hedeflerin belirlenmesi gereklidir.Organizasyonun misyonu, vizyonu ve değerleri, hedefler ile doğrudan alakalı olduğundan ilk adım olarak bu üç alanın belirlenmesi gereklidir
    1. Hedeflerin Belirlenmesi
Misyon, vizyon ve değerler belirlendikten, organizasyonu etkileyebilecek olan içsel ve dışsal faktörler analiz edildikten sonra hedefler oluşturulmalıdır. Hedefler; Açık Pratik Ölçülebilir ve anlaşılabilir Paydaşları motive edecek ölçüde geleceğe dönük ve teşvik edici, olmalıdır.
    1. Hedefler genellikle şu bilgileri içermelidir;
Organizasyonun neyi başarmayı umduğunu, Belirli sorunlar için planlanan aksiyon adımlarını, Aksiyon adımlarının tamamlanması gerekli olan zaman kısıtlarını, Herbir aksiyon adımının gerçekleştirilmesindeki sorumlulukları, Başarıları değerlendirebilmek için performans ölçülerini.

17 Mart 2016 Perşembe

Dış Denetim

Dış Denetim


  1. Denetimin Sınıflandırılması. [Önemli Soru; Yapan erke göre kim denetim yapar.]
    1. Kamu sektöründe denetimi yapan erklere göre denetim;
      1. Yasama denetimi
      2. Yargı denetimi
      3. İdari denetim
      4. Kamuoyu denetimi
      5. Ombudsman denetimi
    2. Uygulanan yöntemler bakımından;
      1. Hukuka uygunluk denetimi (biçimsel denetim)
      2. Performans denetimi (verimlilik, Etkinlik, tutumluluk)
    3. Denetim zamanlaması bakımından;
      1. karardan önce denetim
      2. karardan sonra denetim
      3. anında yapılan denetim
      4. sürekli denetim
      5. süreksiz denetim
    4. Yönetsel açıdan;
      1. iç denetim
      2. dış denetim
    5. Yönetsel denetim uygulamaları açısından;
      1. hiyerarşik denetim
      2. yönetsel vesayet denetimi
      3. özel denetim
    6. Denetim sonuçları bakımından;
      1. yönetsel kararlar almaya yönelik denetim
      2. yargısal kararlar almaya yönelik denetim
      3. siyasal kararlar almaya yönelik denetim
      4. halka bilgi vermeye yönelik denetim.
    7. Denetimin yapılış tarzı esas alınarak yapılacak bir denetim ayrımında;
      1. haberli-ani denetim,
      2. yerinde-evrak üzerinde denetim,
      3. sorgulu-sorgusuz denetim,
      4. güdümlü-serbest denetim,
      5. bireysel-kurumsal denetim şeklinde bir gruplandırma yapılabilir.

  1. Denetimin Amaçları
  1. Karar alıcılara sunulan bilgilerin güvenilirliğini sağlama
  2. Önleme ve hesap sorma
  3. Sürekliliği ve eş güdümü sağlama
  4. Reform yapma
  5. Verimlilik, tutumluluk ve etkinliği sağlama

  1. Yüksek Denetim Kurumunun Nitelikleri
Yüksek denetimi (bağımsız dış denetimi), iç denetimden ayıran en büyük faktör yüksek denetimin taşıdığı önemli nitelikleridir. Bağımsızlığa ilişkin Meksiko Deklarasyonunda yüksek denetim kurumunun taşıması gereken niteliklere yer verilmektedir (www.issai.org).
Deklarasyona Göre;
  1. Yüksek denetim kurumu uygun ve etkili bir anayasal, yasal, hukuki çerçevede yer almalı ve hukuki düzenlemeler fiilen uygulanmalıdır.
  2. Yüksek denetleme kurumu başkan ve üyelerinin görevlerinin ifasında bağımsız olmaları ve görevi sürdürme hakkı (teminatı) ve yasal dokunulmazlıkları tanınmalıdır.
  3. Yüksek denetim kurumunun fonksiyonlarını yerine getirmede yeterli görev ve yetki genişliği ve tam takdir yetkisi tanınmalıdır.
  4. Yüksek denetim kurumu bilgiye sınırsız erişebilmelidir.
  5. Yüksek denetim kurumunun denetim çalışmalarına ilişkin rapor verme hakkı ve yükümlülüğü olmalıdır.
  6. Yüksek denetleme kurumunun denetim raporlarının içeriklerini ve zamanlamasını belirleme, raporları yayımlama ve dağıtma hakları olmalıdır.
  7. Yüksek denetleme kurumunun tavsiyeleriyle ilgili etkili bir izleme mekanizması olmalıdır.
  8. Mali ve idari özerklik ile birlikte; yeterli beşeri, maddi ve parasal kaynaklar olmalıdır.
  9. Kamu sektörü denetçileri için bir Etik Kodlar Belgesi hazırlanmalıdır.

  1. Denetimin Amacı (Md. 34)
Denetim;
  1. Bütçe hakkının gereği olarak kamu idarelerinin faaliyet sonuçları hakkında Türkiye Büyük Millet Meclisine ve kamuoyuna güvenilir ve yeterli bilgi sunulması,
  2. Kamu mali yönetiminin hukuka uygun olarak yürütülmesi ve kamu kaynaklarının korunması,
  3. Kamu idarelerinin performansının değerlendirilmesi,
  4. Hesap verme sorumluluğu ve mali saydamlığın yerleştirilmesi ve yaygınlaştırılması, amacıyla gerçekleştirilir.
  1. Sayıştayın Görevleri (Md. 5)
  1. DENETİM (Gelirler, Giderler, Mallar)
  2. YARGILAMA (Kamu Zararı, Kesin Hükme Bağlama)
  3. RAPOR SUNMA (Parlamentoya)
  4. DİĞER GÖREVLER (Kanunlarla verilen diğer inceleme, denetleme ve hükme bağlama işleri)
Sayıştay;
  • Kamu idarelerinin mali faaliyet, karar ve işlemlerini hesap verme sorumluluğu çerçevesinde denetler ve sonuçları hakkında Türkiye Büyük Millet Meclisine doğru, yeterli, zamanlı bilgi ve raporlar sunar.
  • Genel yönetim kapsamındaki kamu idarelerinin; gelir, gider ve mallarına ilişkin hesap ve işlemlerinin kanunlara ve diğer hukuki düzenlemelere uygun olup olmadığını denetler, sorumluların hesap ve işlemlerinden kamu zararına yol açan hususları kesin hükme bağlar.
  • Genel uygunluk bildirimini Türkiye Büyük Millet Meclisine sunar.
  • Kanunlarla verilen inceleme, denetleme ve hükme bağlama işlerini yapar.

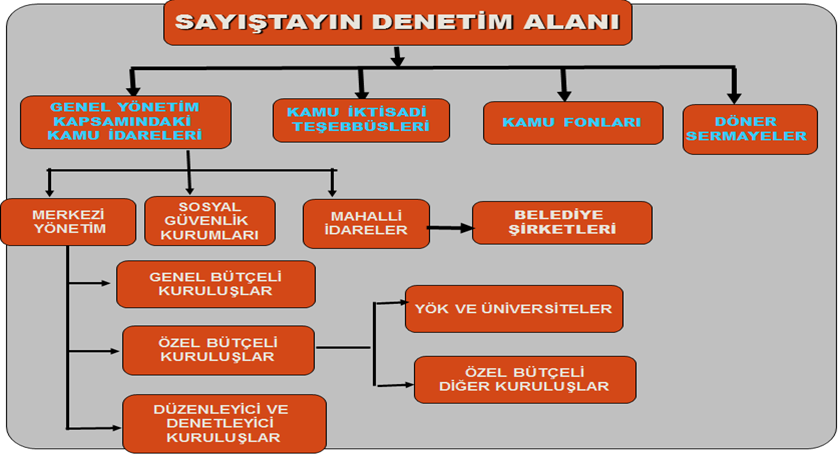
  1. Sayıştayın Denetim Alanı (Md. 4)
Merkezi yönetim bütçesi kapsamındaki kamu idareleri ile sosyal güvenlik kurumlarını, mahallî idareleri, sermayesindeki kamu payı doğrudan veya dolaylı olarak %50’den fazla olan özel kanunlar ile kurulmuş anonim ortaklıkları, diğer kamu idarelerini (kamu kurumu niteliğindeki meslek kuruluşları hariç), [Meslek odaları, dernekler, vakıflardan kamu kaynağı kullanmayanlar]
Kamu payı %50’den az olmamak kaydıyla (a) bendinde sayılan idarelere bağlı veya bu idarelerin kurdukları veya doğrudan doğruya ya da dolaylı olarak ortak oldukları her çeşit idare, kuruluş, müessese, birlik, işletme ve şirketleri,
Kamu idareleri tarafından yapılan her türlü iç ve dış borçlanma, borç verilmesi, borç geri ödemeleri, yurt dışından alınan hibelerin kullanımı, hibe verilmesi, Hazine garantileri, Hazine alacakları, nakit yönetimi ve bunlarla ilgili diğer hususları; tüm kaynak aktarımları ve kullanımları ile Avrupa Birliği fonları dahil yurt içi ve yurt dışından sağlanan diğer kaynakların ve fonların kullanımını,
Kamu idareleri bütçelerinde yer alıp almadığına bakılmaksızın özel hesaplar dahil tüm kamu hesapları, fonları, kaynakları ve faaliyetlerini, denetler.
Sayıştay; yapılan andlaşma veya sözleşmedeki esaslar çerçevesinde uluslararası kuruluş ve örgütlerin hesap ve işlemlerini de denetler.
2/4/1987 tarihli ve 3346 sayılı Kamu İktisadi Teşebbüsleri ile Fonların Türkiye Büyük Millet Meclisince Denetlenmesinin Düzenlenmesi Hakkında Kanunun 2 nci maddesi kapsamına giren kamu kurum, kuruluş ve ortaklıklarının Türkiye Büyük Millet Meclisince denetlenmesi, bu Kanun ve diğer kanunlarda belirtilen usul ve esaslar çerçevesinde yerine getirilir.

  1. Düzenlilik Denetimi
Düzenlilik denetimi, mali denetim ve uygunluk denetimini içerir.
Mali denetim: Kamu idarelerinin hesap ve işlemleri ile mali faaliyet, mali yönetim ve kontrol sistemlerinin değerlendirme sonuçları esas alınarak, mali rapor ve tablolarının güvenilirliği ve doğruluğuna ilişkin denetimi,
Uygunluk denetimi: Kamu idarelerinin gelir, gider ve mallarına ilişkin hesap ve işlemlerinin kanunlara ve diğer hukuki düzenlemelere uygunluğunun incelenmesine ilişkin denetimi, olarak tanımlanır.
Kamu idarelerinin gelir, gider ve malları ile bunlara ilişkin hesap ve işlemlerinin kanunlara ve diğer hukuki düzenlemelere uygun olup olmadığının tespiti,
Kamu idarelerinin mali rapor ve tablolarının, bunlara dayanak oluşturan ve ihtiyaç duyulan her türlü belgelerin değerlendirilerek, bunların güvenilirliği ve doğruluğu hakkında görüş bildirilmesi,
Mali yönetim ve iç kontrol sistemlerinin değerlendirilmesi, suretiyle gerçekleştirilir.

  1. Performans Denetimi
Kamu kurumlarının ya da bu kurumların belirli faaliyet, program ya da projelerinin verimlilik, etkinlik ve tutumluluk ilkeleri açısından objektif ve sistematik bir incelemesidir.
Hesap verme sorumluluğu çerçevesinde idarelerce belirlenen hedef ve göstergeler (stratejik plan, performans programı, faaliyet raporu) ile ilgili olarak faaliyet sonuçlarının
  1. Mevcudiyet, (Stratejik plan var mı yokmu)
  2. Zamanlılık, (zamanında mı)
  3. İlgililik, (hedef gösterge)
  4. Ölçülebilirlik, (hedef gösterge)
  5. İyi tanımlanma, (hedef gösterge)
  6. Geçerlilik, ikna edicilik yönünden incelenmesini ölçülmesini, ifade eder.


  1. Bilişim Sistemleri Denetimi
Denetlenen kurumun/birimin bilgi sistemlerinin sürekliliğinin ve güvenilirliğinin incelenmesi ve değerlendirilmesidir. Bağımsız bir denetim faaliyeti olarak yürütülüp raporlanabileceği gibi, mali denetim ya da performans denetimi uygulamalarının bir parçası olarak da gerçekleştirilebilir.

  1. Rapor Çeşitleri
Yargılamaya esas rapor: Sayıştay dairelerince yapılacak yargılamaya esas olmak üzere, denetçiler tarafından genel yönetim kapsamındaki kamu idarelerinin hesap ve işlemlerinin denetimi sırasında tespit edilen kamu zararına ilişkin düzenlenen raporu,
Denetim raporu: Sayıştay raporlarına esas olmak üzere, denetim ve incelemeler sonucunda denetim grup başkanlıkları veya denetçiler tarafından hazırlanan raporu,
Sayıştay raporu: Denetim ve incelemeler sonucu hazırlanarak Sayıştay Başkanı tarafından Türkiye Büyük Millet Meclisine sunulan (denetim görüşü yer alır) veya kamu idarelerine gönderilen (izlemeye alınan hususlar) raporu, ifade eder.
  1. Sayıştay Raporları 6085 sayılı Kanun md. 38-42 -
  2. Dış denetim genel değerlendirme raporu -
  3. Faaliyet genel değerlendirme raporu, -
  4. Mali istatistikleri değerlendirme raporu, -
  5. Genel Uygunluk Bildirimi, -
  6. Diğer raporlardır.

  1. Denetim Görüşü Türleri
  1. Olumlu Görüş
  2. Şartlı Görüş
  3. Olumsuz Görüş
  4. Görüş Bildirmekten Kaçınma
Olumlu Denetim Görüşü: Denetlenen kamu idaresi mali rapor ve tablolarının kurumun mali durumunu ve faaliyet sonuçlarını tüm önemli yönleriyle doğru ve güvenilir olarak yansıttığı durumlarda verilen görüştür. Denetçi, olumlu görüş verdiğinde denetlenen kurumun mali rapor ve tablolarının kurumun mali durumunu doğru ve güvenilir bir şekilde yansıttığına ve önemli hatalar içermediğine ilişkin yeterli ve uygun denetim kanıtı elde etmiş olmalıdır.
Şartlı Denetim Görüşü: Bazı istisnaların saklı tutulması şartıyla, denetlenen kamu idaresinin mali rapor ve tablolarının bir bütün olarak kurumun mali durumunu ve faaliyet sonuçlarını tüm önemli yönleriyle doğru ve güvenilir olarak yansıttığı durumlarda verilen görüştür. Şartlı görüş verildiğinde olumlu görüş dışında tutulan hususlar “Denetim Görüşünün Dayanakları” bölümünde açıklanır.
Denetim kapsamında bir sınırlama olması durumunda, sınırlama olan alan dışında mali tabloların doğruluğu ve güvenilirliğini etkileyen önemli hatalar bulunmaması ya da yalnızca bir ya da birkaç hesap alanında önemli hata olmakla birlikte hataların mali tabloların tümünü etkilememesi durumlarında; kapsamın sınırlandığı alanlar ya da önemli hataların bulunduğu hesap alanları hariç olmak üzere mali tabloların doğru ve güvenilir olduğu düşünülüyorsa “şartlı görüş” verilmelidir.
Olumsuz Denetim Görüşü: Denetlenen kamu idaresinin mali rapor ve tablolarının kurumun mali durumunu ve faaliyet sonuçlarını tüm önemli yönleriyle doğru ve güvenilir olarak yansıtmadığı durumlarda verilen görüştür. Mali tabloların yanıltıcı ve eksik olduğunu vurgulamak için denetçinin, şartlı görüş vermenin yeterli ve uygun olmadığını düşündüğü, hataların mali tablolar için çok önemli ve genel olduğu durumlarda olumsuz görüş verilmelidir. Olumsuz görüş verildiğinde olumsuz görüşün nedenleri “Denetim Görüşünün Dayanakları” bölümünde açıklanır.
Görüş Bildirmekten Kaçınma (Tam Kapsam Sınırlaması): Kapsam sınırlaması nedeniyle, denetlenen kamu idaresinin mali rapor ve tabloları ile bunlara dayanak teşkil eden hesap ve işlemlere ilişkin yeterli ve uygun denetim kanıtı elde edilememesi durumunda denetçi görüş bildirmekten kaçınabilir. Görüş Bildirmekten Kaçınma durumunda düzenlenecek raporlarda mali rapor ve tablolar hakkında görüş oluşturabilmek için gerekli olan hangi bilgi/belgelerin idare tarafından neden sağlanamadığı/sağlanmadığı hakkında “Denetimin Dayanağı, Amacı, Yöntemi ve Kapsamı” bölümünde bilgi verilir.

  1. Raporların Kamuoyuna Duyurulması;
Sayıştay raporları, Türkiye Büyük Millet Meclisine sunulduğu ve ilgili kamu idarelerine verildiği tarihten itibaren onbeş gün içerisinde Sayıştay Başkanı veya görevlendireceği başkan yardımcısı tarafından, kanunların açıklanmasını yasakladığı durumlar hariç kamuoyuna duyurulur.
Savunma, güvenlik ve istihbarat ile ilgili kamu idarelerinin ellerinde bulunan devlet mallarının bu Kanun uyarınca yapılacak denetimi sonucunda hazırlanacak raporların kamuoyuna duyurulmasına ilişkin hususlar; ilgili kamu idarelerinin görüşleri alınarak Sayıştay tarafından hazırlanıp Bakanlar Kurulunca çıkarılacak bir yönetmelikle düzenlenir.

  1. Kanun Yolları
  1. Temyiz
  2. Yargılanmanın İadesi
  3. Karar Düzeltilmesi

Temyiz
Başvuru: Temyiz Kuruluna Yapılır. Temyiz Nedenleri;
  1. Kanuna Aykırılık
  2. Yetkiyi Aşmak
  3. Yargılama Usullerine Riayetsizlik
Başvurabilecek Olanlar
  1. Sorumlular
  2. Sorumluların Bağlı Olduğu Kamu İdareleri
  3. Maliye Bakanlığı
  4. Sayıştay Başsavcılığı
Süre: İlamın Tebliğinden İtibaren 60 Gün İçinde
Kararlar: Onama, Düzelterek Onama, Bozma, Kaldırma

Yargılamanın İadesi
Başvuru: Hesabı Yargılayan Daireye Yapılır.
Nedenleri;
  1. Hesapta Maddi Hata, Noksanlık, Mükerrerlik
  2. Hükme Etki Eden Belgelerde Sahtecilik Bulunması
  3. Hüküm Sırasında Görülmeyen Usulsüz İşlem
  4. Sonradan Ortaya Çıkan Hükme Tesir Edecek Belgeler
  5. Hesaba Esas Alınan Mahkeme İlamının Bozulması
  6. Hükme esas tutulan bir ilamın bozulma suretiyle ortadan kalkmış olması
  7. Bilirkişi veya uzmanın gerçeğe aykırı rapor düzenlediğinin ortaya çıkması.
Süre: İlamın Tebliğinden İtibaren 5 Yıl İçinde İstemde Bulunabilecek Olanlar: Sorumlular-Sorumluların Bağlı Olduğu Kamu İdareleri, Maliye Bakanlığı-Sayıştay Başsavcılığı

Karar Düzeltilmesi
Başvuru: Temyiz Kuruluna Yapılır. Temyiz Kurulu Kararlarına Karşı Başvurulabilir.
Süre: Kararın Tebliğinden İtibaren 15 Gün İçinde
İstemde Bulunabilecek Olanlar Sorumlular-Sorumluların Bağlı Olduğu Kamu İdareleri, Maliye Bakanlığı-Sayıştay Savcılığı
Nedenleri;
  1. İddia ve İtirazların Kararda Karşılanmamış Olması
  2. Bir Kararda Aynı Konuda Birbirine Aykırı Hükümler Olması
  3. Belgelerde Hile ve Sahtekarlık Olduğunun Ortaya Çıkması
  4. Temyiz Sebeplerinden En Az Birinin Bulunması
Karar düzeltilmesi istemi, kesin hükmün yerine getirilmesine engel değildir.

  1. İç Denetim Faaliyetlerinin Değerlendirilmesi
İç denetim faaliyetlerinin değerlendirilmesi; faaliyetlerin kapsamının yeterliliğini, yürütülen denetim prosedürleri ve ulaşılan sonuçların uygunluğunu içerir. Bu değerlendirme aşağıdaki hususlar göz önünde bulundurularak yapılır:
  1. İç denetimin mevzuatta öngörülen nitelikleri haiz ve sertifikalara sahip görevlilerce yürütülüp yürütülmediği ve iç denetçilerin çalışmalarının kontrol edilmesi, gözden geçirilmesi ve belgelendirilmesinin uygun şekilde yapılıp yapılmadığı,
  2. Makul bir denetim sonucuna ulaşmak üzere yeterli denetim kanıtının elde edilip edilmediği,
  3. Ulaşılan sonuçların uygunluğu ve bu sonuçların raporlara dahil edilip edilmediği,
  4. İç denetim tarafından raporlanan düzensizlik ve aykırılıkların kurum yönetimi tarafından uygun şekilde çözümlenip çözümlenmediği.

  1. Koordinasyon Ve İşbirliği Alanları(INTOSAI GOV 9130)
Yüksek denetim kurumları ile iç denetçiler arasında koordinasyon ve işbirliği alanları şu hususları içerebilir: Denetlenen kurumun iç kontrol çerçevesi,
  1. Mali tablolarının yasa ve düzenlemelere olan uygunluğu,
  2. Performans göstergeleri ile performans çalışmalarının, kamu yönetimi ile risk yönetiminin değerlendirilmesi;
  3. Denetlenen kurumun sistem ve operasyonel süreçlerinin dokümante edilmesi,
  4. Denetim prosedürleri geliştirilmesi, denetim prosedürlerinin uygulanması
  5. Dolandırıcılık ve yolsuzluk iddialarının soruşturulması