Kurumsal Risk Yönetimi
- Riskin Tanımı.
Risk, kurumların amaç ve hedeflerine ulaşmasına ve görevlerinin ifasına engel olabilecek veya beklenmeyen zararlara yol açabilecek durum yada olaylardır. (Kamu İç Denetim Rehberi )
Risk hedeflere ulaşmasını olumsuz biçimde etkileyecek bir olayın gerçekleşmesi olasılığıdır. (COSO)
- Geleneksel Risk Yönetimi Anlayışından Kurumsal Risk Yönetimi Yaklaşımına Geçiş
- Geleneksel risk yönetimi anlayışında silo yaklaşımı benimsenmiştir. Her birim kendi riskini diğer birim ve risklerden bağımsız ele alır.
- Kurumun risklerini bütünsel ve stratejik olarak kavrayan herhangi bir birey yada grup yoktur.
- Riskler sadece kötü algılanır.
- Sadece finansal riskler ile tehlike risklerine odaklanmıştır.
- Geleneksel risk yönetimin temel faaliyeti, kurumun mal ve varlıklarına yönelik riskleri sigorta yada sözleşme yoluyla devretmektir.
Geleneksel Risk Yönetimi
|
Kurumsal Risk Yönetimi
|
Riskler ayrı ayrı, birbirinden bağımsız, diğer faktörler ile bütünleştirilmeden değerlendirilir.
|
Riskler bütüncül ve hem birbirleriyle hem diğer faktörlerle ilişkileri dikkate alınarak değerlendirilir.
|
Risklerin önem sıralaması yapılmaz.
|
Riskler önemine göre sıralanır ve değerlendirilir.
|
Risklerin azatılması ve devri söz konusudur.
|
Riskler optimizasyonu söz konusudur.
|
Risklerin sahiplenicileri yoktur.
|
Risk sorumluları bellidir.
|
“Risk benim sorumluluğum değil” algısı vardır.
|
“Risk herkesin sorumluluğudur” algısı vardır.
|
Risk yönetimi sistematik değildir.
|
Kurum genelinde sistematik bir risk yönetimi söz konudur.
|
Riskler yalnızca olumsuz algılanır.
|
“Fırsat” riskleri söz konusudur.
|
- Kurumsal Risk Yönetimi
Kurumsal risk yönetimi, bir kurumun yönetim kurulu, yöneticileri ve diğer çalışanları tarafından şekillendirilen, kurum bütününde ve stratejiler doğrultusunda uygulanan, kurumu etkileyebilecek muhtemel olayların tespit edilmesi ve risklerin, kurumun risk alma isteği (risk iştahı) kapsamında yönetilmesi için tasarlanan ve kurumun amaçlarına ulaşmasını destekleyecek bir süreçtir. (COSO)
- Kurumsal Risk Yönetimi İlkeleri (doyuk)
- Dinamik; Risk yönetimi faaliyetleri değişen ve gelecekteki risklere karşı duyarlı ve dinamik olmalıdır.
- Orantılı; Risk yönetimi faaliyetleri kurum tarafından karşılaşılan riskin düzeyi ile orantılı olmalıdır.
- Yerleşik; Risk yönetimi faaliyetleri kurumun bütününde yerleşik olmalıdır.
- Uyumlu; Risk yönetimi faaliyetleri kurum içindeki diğer faaliyetler ile uyumlu olmalıdır.
- Kapsayıcı; Tümüyle etki olabilmesi için, risk yönetimi yaklaşımı kapsayıcı olmalıdır.
- Kurumsal Risk Yönetimi Süreci
- Neyi başarmak istiyoruz ya da hedeflerimiz neler?
- Hedeflere ulaşmamızı ne engelleyebilir? Risk var mı, var ise etkileri ne kadar kötü olabilir. Bu risklerin meydana gelme olasılıkları nedir?
- Risklerin ortaya çıkmasını engellemek için ne yapılabilir? Kurumun risk yönetim stratejisi nedir ve risklere karşı nasıl tutumlar belirlenebilir?
- Kurum riskleri idare etme yeterliliğinde midir? Risk yönetim stratejilerini yürütebilmek için kontrol faaliyetleri tasarlandı mı ve kontrol süreci etkin mi?
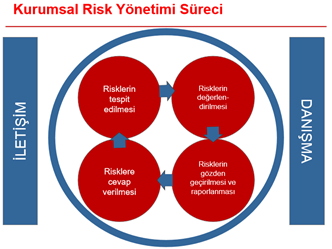
- ISO 31000 Çerçevenin 5 Bileşeni
- Yetki ve Sorumluluk (Yönetim ve Taahhüt)
- Riskin yönetimi için çerçeve tasarlanması (Kurumun İç Kapsamı ve Dış kapsamı belirlenir)
- Risk yönetiminin uygulanması
- Çerçevenin izlenmesi ve gözden geçirilmesi (Bütün süreçlerin sürekli izlenmesi ve gözden geçirilmesi)
- Çerçevenin sürekli iyileştirilmesi.
- ISO 31000 – Risk Yönetim Süreci
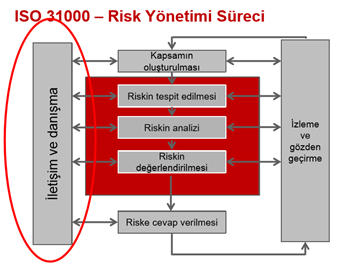
- Risk Kültürü, Risk Kapasitesi, Risk İştahı, Risk Toleransı, Risk Tutumu
Risk Kültürü; Bir kurumda riske yönelik genel kabul gören tutum ve yaklaşım
Risk Kapasitesi; Bir kurumun riske katlanma ve direnç gösterebilme yeteneği. Her kurum için farklı her bir risk için farklıdır. Riske dayanma ve katlanma olarak ta açıklanabilir. (olursa biterim ben)
Risk İştahı; Kurumun amaçları doğrultusunda kabul etmeye hazır olduğu veya katlanabileceği risk düzeyi. Kavram olarak bu düzeyin üzerindeki risklerin kabul edilemeyeceğini ve önlem alınması gerektiğini ifade eder. Her bir konuda aldığımız risk iştahımız risk kapasitemizi oluşturur. (Maliye risk iştahı+kaynak risk iştahı = risk kapasitesi)
Risk Toleransı;Bir kurumun stratejik ve operasyonel hedeflerine ulaşmak için her bir ana riske ilişkin olarak belirlediği kabul edilebilir sapma derecesi. (Risk iştahının +,- sapma derecesi)
Risk Tutumu; Riske yaklaşım. Diğer bütün faktörler eşit olduğu durumda, bireylerin algıladıkları riskleri ne derece cazip ya da tatsız bulacaklarını ve buna bağlı olarak daha riskli yada daha az riskli alternatifleri seçeceklerini gösteren ölçü.
- Riskin Tespit Edilmesi
Riskler ifade edilirken, öncelikle genel ifadelerin kullanılmasından kaçınılması gerekmektedir.
Örnek : Karayolları Genel Müdürlüğünün yürüttüğü bir projede “tünel riski” veya “hatalı ölçüm riski” gibi ifadelerin kullanılması riskin tam olarak anlaşılmasını zorlaştıracaktır. Bunun yerine “yapılan hatalı ölçüm neticesinde tünelde çökme veya yıkılmaların yaşanması ve bunun sonucunda mevcut yolun yada insanların zarar görmesi” gibi bir ifade kullanılması daha faydalı olacaktır. Burada riski ortaya çıkaran faktör –“hatalı ölçüm”, ortaya çıkan olay – “tünelin çökmesi”, bu olayın muhtemel sonuçları – “yolun yada insanların zarar görmesi” şeklinde sistematik olarak ortaya konmuştur.
Toplamda 3 faktör var. Riski ortaya çıkaran faktör, tünelin çökmesi (olay), insanların zarar görmesi (sonuç)
- Risklerin Belirlenmesinde Sıkça Karşılaşılan Hatalar.
AMAÇ: Ankara-İzmir Karayolunun maliyet etkin bir şekilde zamanında tamamlanması
EKSİK VEYA HATALI RİSK
|
YAPILAN HATA
|
“Karayolunun zamanında tamamlanamaması”, “Karayolunun yüksek maliyetle gerçekleştirilmesi”
|
Riskler, genellikle, amaç veya hedeflerin olumsuz hali olarak tanımlanmaktadır
|
“Yılı içerisinde ödeneğin kullanılamaması”, “Planlamalardan önemli sapmaların yaşanması”
|
Riskler, yalnızca ortaya çıkan sonuçlar olarak tanımlanmaktadır
|
“Yetersiz yol bakım hizmetleri”, “Dinlenme tesislerinin yetersizliği”
|
Amaçla doğrudan ilgisi olmayan riskler tanımlanmaktadır
|
- Risk Belirleme Teknikleri
- Beyin fırtınası
- Olay Sonuç Envanterleri
- Mülakat ve öz değerlendirmeler
- Odak Grup Toplantıları
- GZFT Analizi
- Risk anketleri ve değerlendirme formları
- Senaryo analizleri
- Pestle Nedir?
- Political (politik)
- Economic (ekonomik)
- Sociological (sosyolojik)
- Technological (teknolojik)
- Legal (yasal)
- Evironmental (Çevresel)
- Risk Değerlendirme (etki - olasılık)
Risklerin belirlenmesinin ardından risklerin değerlendirilmesine başlanır. Her bir riskin olasılık ve etki değerlendirmesi yapılır. Olasılık bir riske ilişkin olayın ya da koşulların ortaya çıkması ihtimalini, etki düzeyi ise o olayın ya da şartların ortaya çıkması halinde karşılaşılacak sorunların büyüklüğünü ifade etmektedir. Olasılık ve etki düzeyleri 5’li bir sınıflandırma (Çok Yüksek, Yüksek, Orta, Düşük ve Çok Düşük) doğrultusunda değerlendirmeye tabi tutulur. Bu değerlendirmelerde «Risk Analizi Modeli» kullanılabilir.
Risk Analiz Modeli (Risk Haritası) Bir olayın etkisinin yanında gerçekleşmesi olasılığı da önem arz eder. Bu nedenle birçok kurum tarafından etki ve olasılıkların gösteriminde Risk Analiz Modeli (Risk Haritası) kullanılır. Risk Analiz Modeli (Risk Haritası) önemli ölçüde bilginin sıkıştırılarak bir araya getirilmesi ve tek bir yerde gösterilmesi açısından yarar sağlar. Risk haritaları kurumlara büyük kolaylık sağlayarak, kurumun önem arz eden riskleri anında tespit etmesine ve bunlara karşı cevap geliştirmesine yardımcı olur.

- Risklere Verilen Cevaplar
- Kabul Et (Attığın taş ürküttüğün kurbağa hesabı)
- Devret (Başka bir kurum veya kişiye devretme – Sigorta)
- Kontrol Et
- Yönlendirici Kontroller (Bilgilendirme, koruma, davranış şekli belirleme gibi dolaylı faaliyetlerle riskleri kontrol etme yöntemidir.) [Orman yangını için; halkı bilgilendir] Olay Hiç Olmasın
- Önleyici Kontroller (Risklerin gerçekleşme olasılığını azaltıp idare tarafından kabul edilebilir seviyede tutmak için yapılması gereken kontrollerdi) [Orman yangını için; Pikniği yasakla] Olasılığı Azalt
- Tespit Edici Kontroller (Riskler gerçekleştikten sonra meydana gelen zarar ve hasarın ne olduğunun tespiti amacıyla yapılan, risklerin gerçekleşme olasılığını azaltıcı kontrollerdir. ) [Orman yangını için; Gözlem Kuleleri] Sonuca çok yansımadan müdahale et.
- Düzeltici Kontroller (Risklerin gerçekleştiği durumlarda, istenmeyen sonuçların etkisinin giderilmesine yönelik kontrollerdir. ) [Orman Yangını için; Uçak Kullanımı] Sonucun Etkisini azaltmak için
- Kaçın (riske tamamen yada belli bir süre faaliyete son ver)
- COSO Küpü
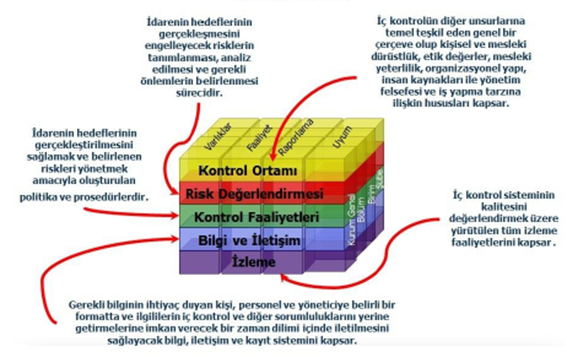
- Kurumsal Risk Yönetimi sorumluluğu kime aittir?
Nihai sorumluluk üst yönetime aittir.
- Kontrol Test Yöntemleri/ Test Yöntemlerinin Uygulanması
Denetim Testlerinin Belirlenmesi (Sert) Kontrollerin değerlendirmesi sırasında temel olarak 4 ana yöntem kullanılır:
- Yeniden İcra
- İnceleme
- Gözlem
- Görüşme
- Kurumsal Risk Yönetimi Denetim Görevleri
- Risk yönetim süreçlerini değerlendirmek
- Risk yönetim süreçleri ile ilgili güvence vermek
- Risklerin doğru değerlendirildiğine dair güvence vermek
- Önemli risklerle ilgili raporlamaları değerlendirmek
- Ana risklerin yönetiminin gözden geçirilmesi
- Kurumsal Risk Yönetimi Yelpazesi
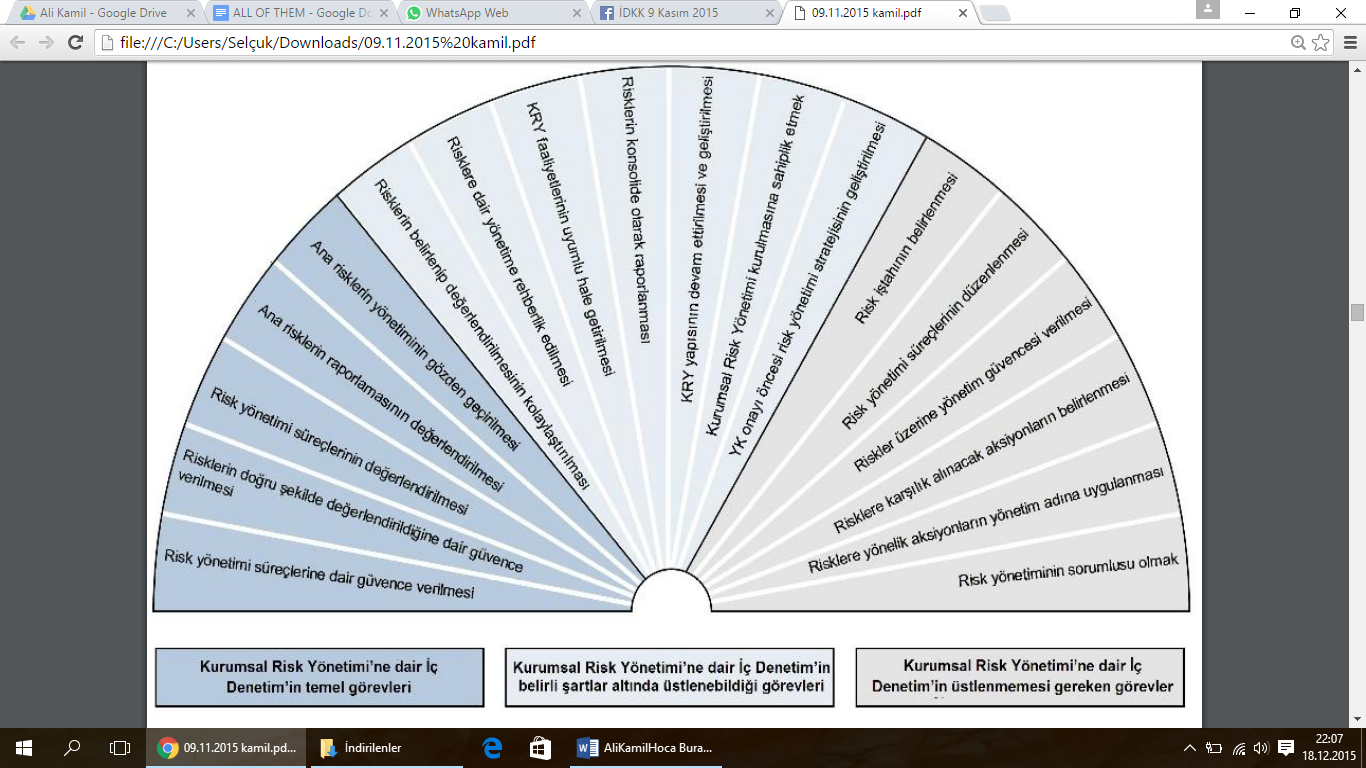
- Kurumsal Risk Yönetimi Danışmanlık Görevleri
- Risklerin tanımlanmasını ve değerlendirilmesini kolaylaştırma
- Risklere dair yönetime rehberlik edilmesi
- KRY faaliyetlerinin uyumlu hale getirilmesi
- Risklerin konsolide olarak raporlanması
- KRY sisteminin devam ettirilmesi ve geliştirilmesi
- KRY kurulmasına öncülük etmek
- Üst Yönetici onayı öncesi risk yönetimi stratejisinin geliştirilmesi
- Kurumsal Risk Yönetiminde İç Denetimin Üstlenmemesi Gereken Görevler
- Risk iştahının belirlenmesi
- Risk Yönetimi süreçlerinin düzenlenmesi
- Risklerle ilgili yönetim adına güvence verme
- Risk tutumlarına ilişkin karar alma
- Risk tutumlarını yönetim adına uygulama
- Risk yönetim sorumluluğunu üstlenme
