İç Denetim Faaliyetleri
İç Denetim Nedir? (35/36 slayt)
İç denetim, Bir kurumun faaliyetlerini geliştirmek ve onlara değer katmak amacını güden bağımsız ve objektif bir güvence ve danışmanlık faaliyetidir.
İç denetim, kurumun risk yönetimi, kontrol ve yönetişim süreçlerinin etkinliğini değerlendirmek ve geliştirmek amacına yönelik sistemli ve disiplinli bir yaklaşım getirerek kurumun amaçlarına ulaşmasına yardımcı olur.
Kontrol Nedir? (44. slayt)
Kurum yönetiminin, yönetim kurulunun ve diğer ilgili tarafların risk yönetimini geliştirmek ve belirlenmiş hedef ve amaçlara ulaşma olasılığını artırmak amacıyla aldığı tedbirlerdir. Yönetim, hedef ve amaçların gerçekleştirileceği konusunda makul bir güvence sağlamak için yeterli tedbirlerin alınmasını planlar, örgütler ve yönlendirir. (Kaynak: Standartlar – Terimler Sözlüğü).
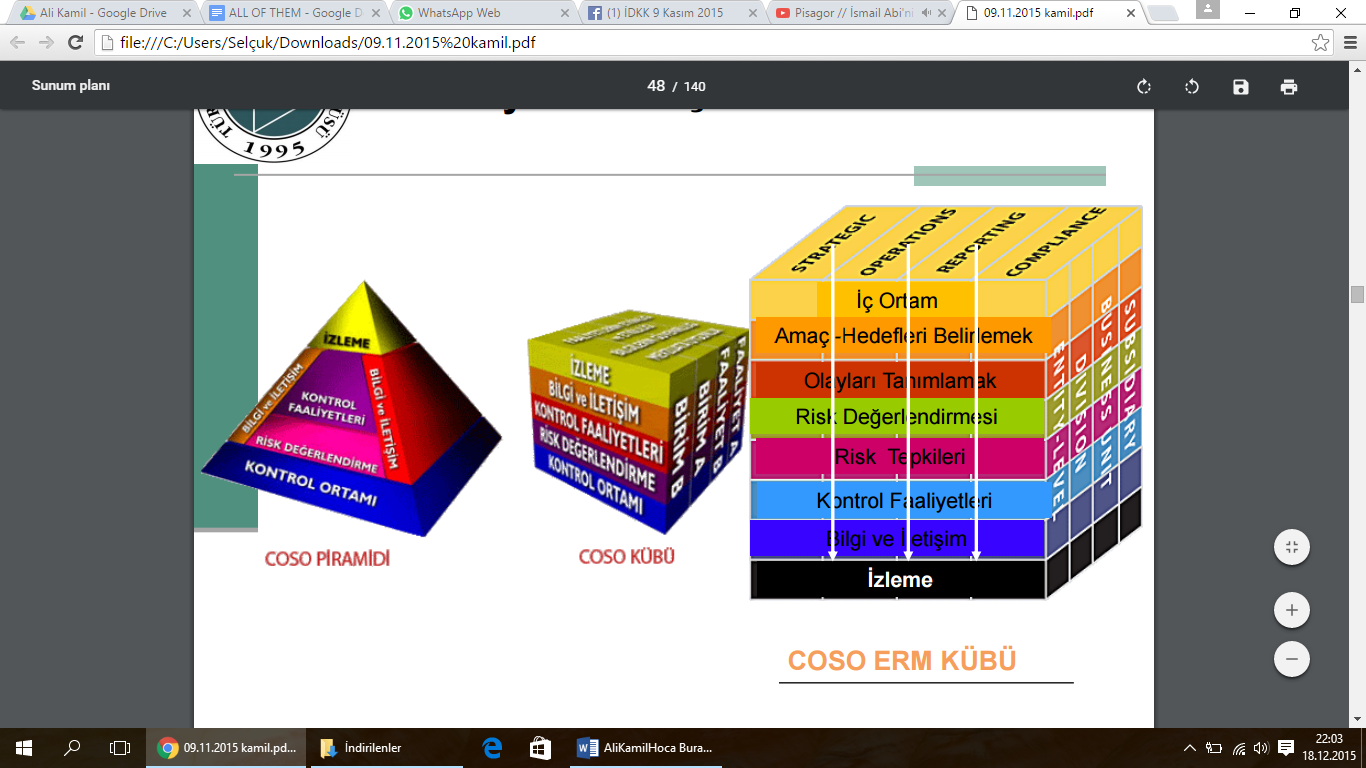
COSO kübü, pramidi, erm kübü arasındaki fark?
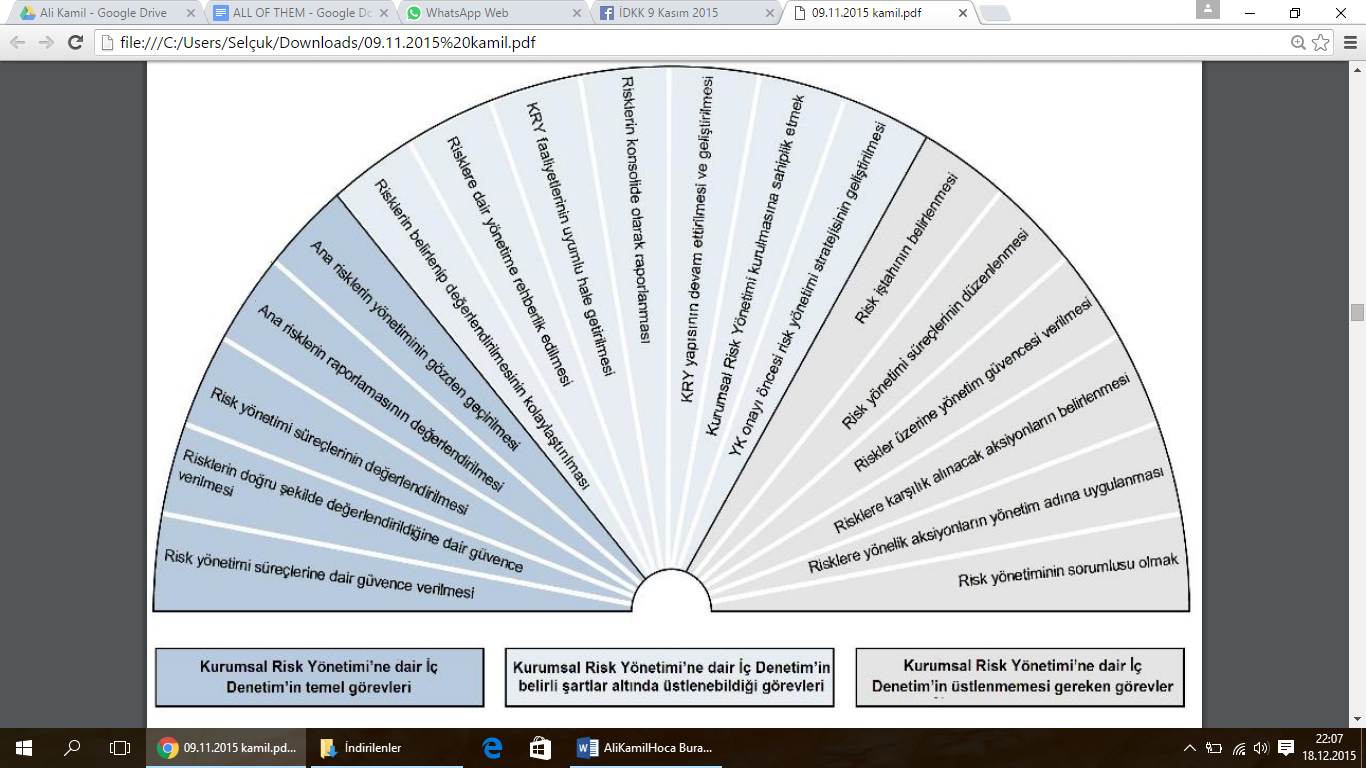
Kurumsal risk yönetim yelpazesi
İç denetim faaliyetleri bağımsız, iç denetçi tarafsız (objektif) olmalı
İç Denetimin organizasyondaki yeri ve önemi
İç denetçinin yetkisi, faaliyet konusu ve sorumluluğu bir yönetmelikle tanımlanmış olmalıdır. Yönetmelik açık olmalıdır. Söz konusu yönetmelik;
İç Denetimin organizasyon içindeki konumunu düzenlemeli,
Denetimin yürütülmesi ile ilgili olan fiziksel unsurlara, çalışanlara, kayıtlara erişim hakkı konusunda yetki vermeli,
İç Denetimin kapsamını belirlemelidir.
İç denetimin faaliyet alanı finansal ve operasyonel bilgilerin bütünlüğü ve güvenirliğinin gözden geçirilmesi ve bu gibi bilgilerin tanımlanması, ölçülmesi sınıflanması ve raporlanmasını içerir. İç denetçiler kuruluşun sadece muhasebe kayıtlarına değil bütün kayıtlarına ulaşabilmelidir. İç denetim muhasebe ve finansal politikaların, kontrolleri ve prosedürleri ile sınırlandırılmamalıdır.
İç denetim türleri (56. slayt)
Gerçekleştirilen denetim faaliyetleri yapılan çalışmanın kapsamına paralel olarak isimlendirilir.
Mali raporlama sisteminin güvenilirliği →→ Finansal denetim
Yasa ve düzenlemelere uygunluk →→→ Uygunluk denetimi
Operasyonların ekonomikliği, etkinliği ve verimliliği → Operasyonel denetim
Bilgi sistemlerinin güvenilirliği →→ Bilgi sistemleri denetimi
Finansal denetim,Uygunluk denetimi,Operasyonel denetim,Bilgi sistemleri denetimi
UMUÇ nedir? (standart türleri - ezberle- alt başlıklar ile)
Uluslararası Mesleki Uygulama Çerçevesi
Standart Türleri
Temel olarak 2 tür genel standart vardır:
1. Nitelik Standartları
2. Performans Standartları
Bunlar tüm iç denetim hizmetleri için geçerlidir Ayrıca, nitelik ve performans standartları içinde:
3. Uygulama Standartları
Bunlar güvence veya danışmanlık hizmeti için geçerlidir
Nitelik Standartları
1000 – Amaç, Yetki ve Sorumluluklar
1100 – Bağımsızlık ve Objektiflik
1200 – Yeterlilik ve Azami Mesleki Özen ve Dikkat
1300 – Kalite Güvencesi ve Geliştirme Programı
Performans Standartları
2000 – İç Denetim Faaliyetinin Yönetimi
2100 – İşin Niteliği
2200 – Görev Planlaması
2300 – Görevin Yapılması
2400 – Sonuçların Raporlanması
2500 – İlerlemenin Gözlenmesi
2600 – Yönetimin Riskleri Üstlenmesi
Nitelik Standartları
Yetki ve Sorumluluk
1000 – Amaç, Yetki ve Sorumluluklar
1010 – İç Denetim Tanımının, Etik Kuralların ve Standartların İç denetim Yönetmeliğinde Tanınması
Konum ve Tutum
1100 – Bağımsızlık ve Objektiflik
1110 – Kurum İçi Bağımsızlık
1111 – Yönetim Kurulu ile Doğrudan Etkileşim
1120 – Bireysel Objektiflik
1130 – Bağımsızlık ve Objektifliğin Bozulması
Yeterlilik, Özen ve Dikkat
1200 – Yeterlilik ve Azami Mesleki Özen ve Dikkat
1210 – Yeterlilik
1220 – Azami Mesleki Özen ve Dikkat
1230 – Sürekli Mesleki Gelişim
Güvence
1300 – Kalite Güvence ve Geliştirme Programı
1310 – Kalite Güvence ve Gelişim Programının Gereklilikleri
1311 – İç Değerlendirmeler
1312 – Dış Değerlendirmeler
1320 – Kalite Güvence ve Geliştirme Programı Hakkında Raporlama
1321 – “Uluslararası İç Denetim Mesleki Uygulama Standartlarına Uygundur” İbaresinin Kullanılması
1322 – Aykırılıkların Açıklanması
Çalışma Standartları
Yönetim
2000 – İç Denetim Faal. Yönetimi
2010 – Planlama
2020 – Bildirim ve Onay
2030 – Kaynak Yönetimi
2040 – Politika ve Prosedürler
2050 – Eşgüdüm (Koordinasyon)
2060 – Üst Yönetim ve Yönetim Kuruluna Raporlamalar
2070 – Dış Hizmet Sağlayıcı ve Kurumun Sorumluluğu
İş
2100 – İşin Niteliği
2110 – Yönetişim /Kurumsal Yönetim
2120 – Risk Yönetimi
2130 – Kontrol
Görev
2200 – Görev Planlaması
2201 – Planlamada Dikkate Alınması Gerekenler
2210 – Görev Amaçları
2220 – Görev Kapsamı
2230 – Görev Kaynaklarının Tahsisi
2240 – Görev İş Programı
2300 – Görevin Yapılması
2310 – Bilgilerin Tespiti ve Tanımlanması
2320 – Analiz ve Değerlendirme
2330 – Bilgilerin Kayıtlı Hale Getirilmesi
2340 – Görevin Gözetimi ve Kontrolü
2400 – Sonuçların Raporlanması
2410 – Raporlama Kıstasları
2420 – Raporlamaların Kalitesi
2421 – Hata ve Eksiklikler
2430 – UMUÇ İbaresinin Kullanılması
2431 – Görevlendirmede Aykırılıkların Açıklanması
2440 – Sonuçların Dağıtımı
2450 – Genel Görüşler
İzleme
2500 – İlerlemenin Gözlenmesi
2600 – Risklerin Kabul Edildiğinin İletilmesi
Mesleki ahlak kuralları (etik kurallar, 12 davranış kural)
İç denetçiler neden “özel” Etik Kurallara ihtiyaç duyarlar ? Ya da, neden sadece kurumun kurallarını uygulayamıyoruz?
Etik kurallar, iç denetim mesleği için gerekli ve uygundur, çünkü bu meslek risk yönetimi, kontrol ve yönetişimle ilgili objektif güvence çalışmasında güven üzerine kuruludur. İç denetçilerin dürüstlüğü, güven tesis eder ve böylece onların yargı ve kararlarına itimat edilmesi için gerekli güvenilirlik zeminini oluşturur. Sık sık gizli bilgilerle ve hassas konularla uğraşıyoruz.
Etik Kuralları 4 İlke
• Dürüstlük
• Objektiflik
• Gizlilik
• Yetkinlik
12 Davranış Kuralı
IIA’e göre; iç denetim mesleği için etik kurallar düzenlenmesi gerekli ve uygun görülmektedir. Çünkü bu meslek risk yönetimi, kontrol ve iyi yönetişimle ilgili tarafsız güvence esasına dayalı bir iş yapmaktadır. Etik Kurallar iki önemli başlık altıda sıralanmıştır:
1. İç denetim mesleği ve uygulamasıyla ilgili ‘İlkeler’
2. İç denetçilerden beklenen davranış tarzını tanımlayan “Davranış Kuralları”
Davranış Kuralları:İç denetçi nasıl davranırsa İlkelere uymuş olur? Diğer bir ifadeyle ; Etik İlkelerinin hayata geçirilmesinin araçlarıdır.İç denetim mesleği ve uygulamasıyla ilgili “İlkeler” ve iç denetçilerden beklenen davranış tarzını tanımlayan “Davranış Kuralları”dır.
İç Denetçi yetkinliğini nasıl geliştirir, nasıl ispatlar?
İç denetçilerden meslekî yeterliliklerini, Uluslararası İç Denetçi (CIA)unvanı ve İç Denetçiler Enstitüsü‟nün (IIA) verdiği meslekî sertifikaları alarak göstermeleri beklenir. - Uluslararası İç Denetçiler, yeterli sayıda (her 1 yılda 40 saat) “sürekli meslekî eğitim” (CPE) kursu almak mecburiyetindedir. - Bunu yapmazsa, IIA, CIA unvanını askıya alır. - Tekrar CIA unvanını alabilmek için iç denetçinin 80 CPE saatlik eğitim aldığını, yazılı olarak IIA’ye bildirmesi gerekmektedir.
Dürüstlük: [Yalan söyleme]İç denetçilerin dürüstlüğü, güven oluşturur ve böylece verdikleri hükümlere güvenilmesine yönelik bir zemin sağlar.
Tarafsızlık (Objektiflik): [Herkese eşit ol] İç denetçiler, ilgili bilgiyi toplarken, değerlendirirken ve raporlarken en üst seviyede meslekî tarafsızlık sergiler. İç denetçiler, ilgili tüm şartların değerlendirmesini dengeli bir şekilde yapar ve kendilerinin veya diğerlerinin menfaatlerinden çok etkilenmez.
Gizlilik: [Kimseye Söyleme] İç denetçiler, elde ettikleri bilginin sahipliğine ve değerine saygı gösterir; hukukî ve meslekî bir zorunluluk olmadığı sürece de gerekli yetkilendirmeyi almaksızın bilgiyi açıklamaz.
Yetkinlik: [Sertifika al.Bilgili ol] İç denetçiler, iç denetim hizmetlerinin gerçekleştirilmesinde gereken bilgi, beceri ve deneyimi ortaya koyar.
İç denetim faaliyetlerinin katma değeri nasıl ölçülür?
IIA–Uluslararası İç Denetim Standartları Terimler Sözlüğünde ‘değer katmak’ şu şekilde tanımlanmıştır: «İç denetim faaliyeti tarafsız olarak uygun güvence sağladığında, örgüte (ve onun paydaşlarına) değer katar ve yönetim, risk yönetimi ve kontrol süreçlerinin etkililiğine katkıda bulunur.»
Bu metoda göre performans ölçüm göstergeleri 5 ana başlık altında toplanmaktadır:
Çevre: İç denetim yönetiminin kontrolünde olmayan faktörler
Çıktı: Tamamlanan faaliyetler
Kalite: Tamamlanan faaliyetlerin ve iç denetim personelinin kalitesi
Verimlilik: Süreç kalitesi ve çıktı ile maliyetin karşılaştırılması
Etki: Organizasyonun etkinliğinde İç Denetim Birimi’nin nihai etkisi
Kamu özel sektör etkileşimi.
Kamu ve Özel Sektör Etkileşim Faktörleri
Teknolojik çözüm ve başarılara ağırlık vermek Teknolojik alt yapının ; temel iş süreçleri ile uyumlu hale getirilmesi
Stratejik iş birliği ve ilişkileri geliştirmek Yeni yaklaşımları uygulamaya geçirebilmek , teknoloji ve daha iyi bir alt yapı oluşturabilmek için stratejik iş birlikleri ve ilişkilerin takip edilmesi ve geliştirilmesi
Organizasyon yapısını ve süreçleri büyümeyi destekleyecek şekilde yeniden yapılandırmak Vizyon ve stratejilerin organizasyon yapısı ile uyumlu olup olmadığının periyodik olarak incelenmesi, öncelikler ile uyumsuz olan organizasyon yapısı ve süreçlerin sistematik bir plan ile yeniden yapılandırılması.
Değişim ve büyüme ile oluşabilecek riskleri yönetmek Değişim veya büyüme sırasında stratejik, operasyonel, finansal risklerin yönetilmesi için risk değerlendirmesi yapılmalı, detaylı iş planı oluşturulmalı ve oluşturulan iş planının iyi bir şekilde yönetilmesi sağlanmalı
Kurumsal yönetim çerçevesi ve iç kontrol sistemini gözden geçirmek